| 조인철 "국토부 5년 4,778건 사이버공격, 11곳 국가보안관제 미연동" 국토부 5년간 사이버공격 4,778건 탐지 박종수 기자 0801thebetter@naver.com |
| 2026년 10월 06일(화) 08:18 |
|
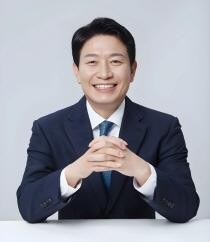
국회 국토교통위원회 조인철 의원이 국토교통부로부터 제출받은 자료를 분석한 결과, 2021년부터 2025년까지 국토부와 국가보안관제체계가 적용된 산하기관에서 탐지된 사이버공격 시도는 총 4,778건으로 집계됐다.
연도별로는 2021년 1,021건, 2022년 989건, 2023년 812건, 2024년 1,019건, 2025년 937건으로, 지난 5년간 매년 800~1,000건 안팎의 사이버공격 시도가 지속적으로 발생했다.
공격 유형별로는 '홈페이지 위·변조(웹취약점)' 유형이 2,609건(54.6%), '단순 침입시도'가 1,902건(39.8%)을 차지해 두 유형이 전체 탐지 건수의 94.4%에 달했다. 다만 이는 실제 홈페이지 변조나 침해사고 발생 건수가 아니라 해당 유형으로 분류된 사이버공격 시도 탐지 건수다.
기관별로는 국토교통부가 766건으로 가장 많았으며, 산하기관 중에서는 한국부동산원 655건, 한국철도공사 579건, 국토교통과학기술진흥원 557건, 한국도로공사 461건 순으로 집계됐다. 상위 기관에는 주택·부동산 정보, 철도·도로, 국토교통 R&D 등 국민생활 및 국가 기반시설과 밀접한 업무를 담당하는 기관들이 포함됐다.
특히 지난 9월 한국철도공사와 통합된 SR의 사이버공격 시도 탐지 건수는 2021년 23건에서 2025년 175건으로 약 7.6배 증가하는 두드러진 증가세를 보였다.
매년 1천 건 안팎의 사이버공격 시도가 반복되고 있음에도 국토부 산하기관 상당수가 국가보안관제체계에 연동되지 않고 있다는 점이 문제로 지적된다. 국토부 「정보보안업무규정」은 국가보안관제체계와 연계 운영하도록 규정하고 있으며, 보안관제는 사이버공격을 상시 탐지하고 분석·대응하기 위한 핵심 체계다.
그러나 2026년 9월 기준 국토부 제출자료에 따르면 가덕도신공항건설공단, 건설기술교육원, 공간정보산업진흥원, 공간정보품질관리원, 국립항공박물관, 자동차손해보험진흥원, 코레일관광개발, 코레일로지스, 코레일테크, 한국도로공사서비스, 한국해외인프라도시개발지원공사 등 11곳(35.5%)이 미연동 상태다.
조인철 의원실 파악 결과, 이들 기관은 국가보안관제 연동계획을 마련했지만 실제 이행은 지연되고 있는 것으로 나타났다. 이에 조 의원은 국토부가 예산·인력·시스템 구축 등 기관별 애로사항을 점검해 실제 연동까지 지원·관리해야 한다고 지적했다.
조인철 의원은 "출퇴근길의 철도와 도로부터 공항, 주택과 공간정보까지 국토교통 분야의 시스템은 국민의 일상과 가장 가까이 맞닿아 있다"며 "매년 1천 건 안팎의 사이버공격 시도가 탐지되는 상황에서 산하기관 3곳 중 1곳이 국가보안관제에 미연동된 상태가 장기화돼서는 안 된다"고 밝혔다. 이어 조 의원은 "현재 마련된 연동계획이 실제 구축으로 이어질 수 있도록 국토부가 11개 미연동 기관의 예산·인력·시스템 여건을 세밀하게 점검하고 필요한 부분을 지원해야 한다"며 "국민이 매일 이용하는 철도·도로·공항과 주택·공간정보 어느 곳에도 사이버보안의 빈틈이 남지 않도록 관리 책임을 다해야 한다"고 강조했다.
박종수 기자 0801thebetter@naver.com